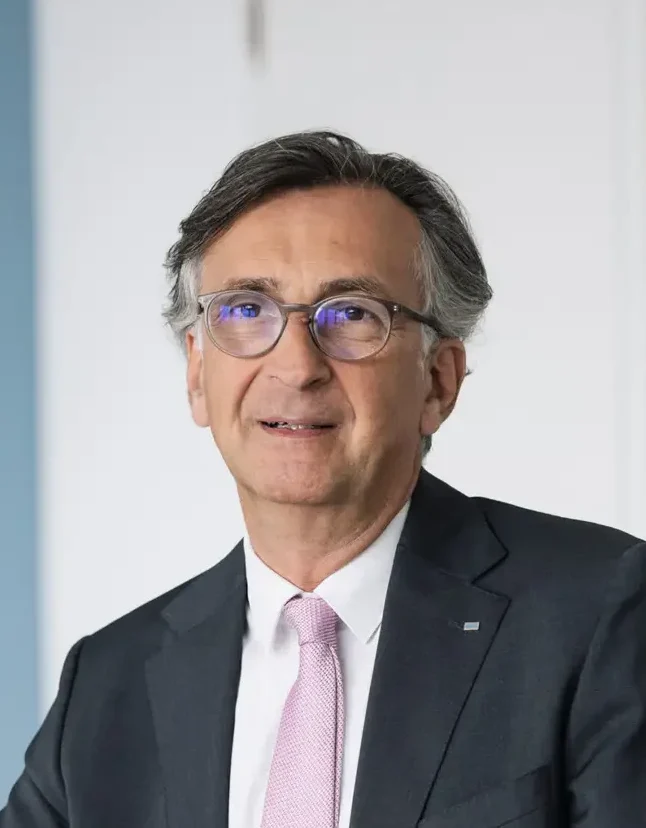
Avec le recours croissant à l’intelligence artificielle, aux systèmes connectés et aux plateformes numériques, les dépendances et les risques de sécurité augmentent également. Johann Martin Schachner, Managing Director d’Atos Autriche, explique comment les entreprises peuvent stimuler l’innovation tout en préservant leur contrôle, leur sécurité et leur capacité d’action.
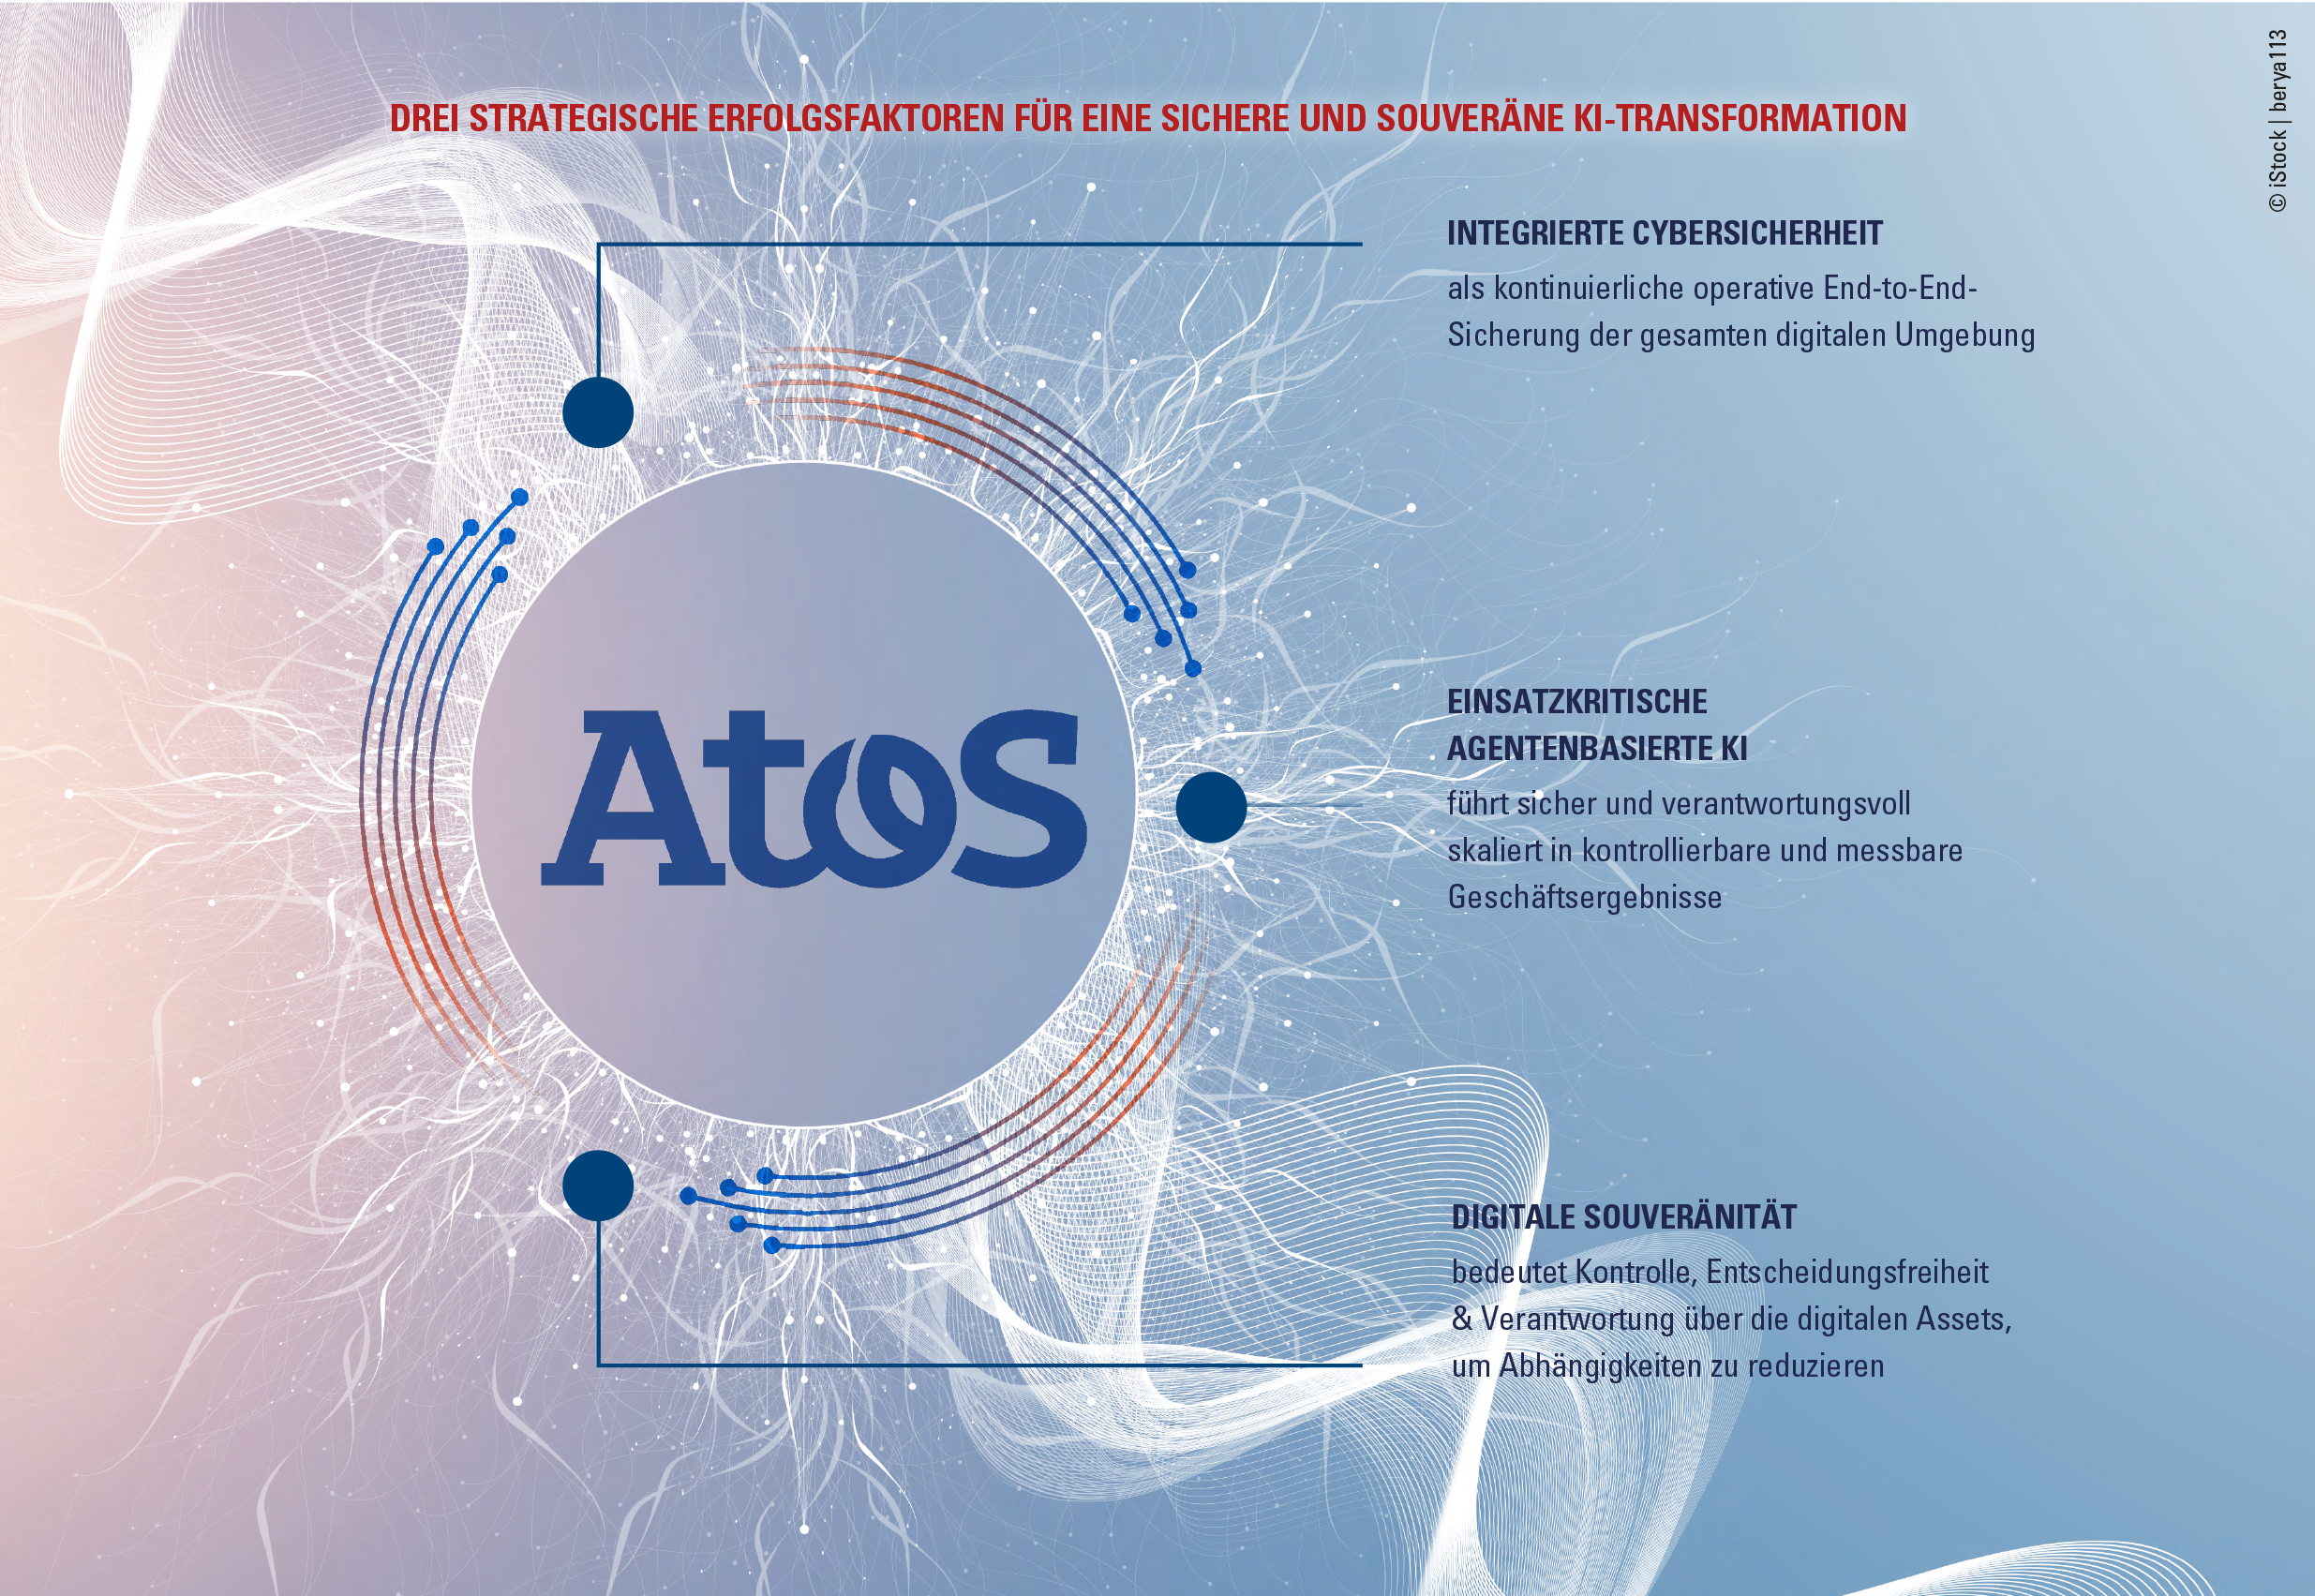
La transformation numérique nécessite plus que des technologies performantes. L’essentiel est que les entreprises façonnent leur avenir numérique de manière autonome tout en restant capables d’agir dans un environnement de plus en plus complexe. Pour Atos, trois piliers stratégiques en constituent la base : l’IA agentique, la souveraineté numérique et la cybersécurité. Ils sont étroitement liés, comme le souligne Johann Martin Schachner, Managing Director d’Atos Autriche : « La technologie crée une réelle valeur lorsque les entreprises font progresser l’innovation tout en conservant le contrôle, la sécurité et leur capacité d’action. »
Quand l’IA agit soudain d’elle-même
L’IA agentique peut planifier des tâches, accéder à des systèmes et agir de manière autonome dans des limites définies. Elle représente à ce titre un intérêt particulier pour les entreprises. Avant son déploiement, il convient toutefois de définir ce qu’un agent IA est autorisé à faire, à quelles données il peut accéder et à quel moment une intervention humaine est nécessaire. Il est tout aussi important de pouvoir retracer ultérieurement les actions menées par l’IA. Son accès peut-il être révoqué immédiatement ? Et les coûts et efforts restent-ils maîtrisables lorsque son usage se développe ? Atos considère donc ces systèmes d’IA comme des logiciels critiques pour l’entreprise. Les rôles et les autorisations sont définis, les processus surveillés et les décisions rendues traçables. Le cas d’usage de l’IA le plus intéressant n’est pas forcément le plus spectaculaire. Il prend toute sa valeur lorsqu’un bénéfice commercial clair rencontre des règles claires.
Jusqu’à quel point l’entreprise peut-elle être dépendante ?
La souveraineté numérique peut sembler abstraite au premier abord, mais elle se résume en réalité à trois questions concrètes : Où se trouvent et où fonctionnent nos données et systèmes essentiels ? Qui peut y accéder et les contrôler ? Et que se passe-t-il si un fournisseur important, une technologie ou un service numérique tombe en panne ou n’est plus disponible comme à l’accoutumée ? Pour Atos, la souveraineté numérique est donc la capacité d’une entreprise à garder le contrôle de ses données, de son infrastructure, de ses applications et de ses processus numériques, tout en restant capable d’agir.
Tous les domaines n’exigent pas le même niveau de protection. Pour les données particulièrement sensibles ou les processus critiques pour l’entreprise, un niveau de contrôle plus élevé peut s’avérer judicieux. Pour d’autres applications, des solutions standardisées suffisent. La valeur ajoutée réside justement dans cette gradation réfléchie : les entreprises investissent dans la souveraineté là où les dépendances représentent réellement un risque commercial.
La cybersécurité commence avant la crise
Dans des environnements informatiques complexes et fortement interconnectés, les mesures de protection doivent être vérifiées en continu et adaptées aux nouvelles menaces. Atos mise donc sur l’« Adaptive Cyber Resilience » : les entreprises doivent faire évoluer en permanence leurs mesures de protection en fonction des nouveaux risques et des expériences acquises, afin de détecter les menaces en amont. L’IA peut y contribuer, par exemple en analysant plus rapidement de grands volumes de signaux et en détectant plus tôt les anomalies, permettant ainsi d’adapter rapidement les mesures de protection et de réagir promptement aux menaces.
L’objectif est de réduire autant que possible la probabilité et les conséquences d’un incident, tout en garantissant que les processus critiques puissent être rapidement repris en main en cas de crise.
Trois questions pour sa propre feuille de route de transformation
Pour Atos, ces thématiques sont donc indissociables. Toute entreprise souhaitant déployer davantage l’IA en son sein doit savoir quelles décisions celle-ci est autorisée à prendre. Toute entreprise visant la souveraineté numérique doit connaître ses dépendances critiques. Et toute entreprise voulant maîtriser les cyber-risques doit savoir dans quelle mesure ses systèmes critiques sont protégés et avec quelle rapidité les menaces peuvent être détectées et contenues. Atos applique actuellement ces principes au sein de sa propre transformation et met à profit l’expérience ainsi acquise dans les projets de ses clients.
POUR EN SAVOIR PLUS :
Dans le livre blanc d’ATOS intitulé « La souveraineté numérique n’est plus un “nice-to-have” », les entreprises découvrent comment conserver le contrôle de leurs données et processus critiques :
La souveraineté numérique n’est plus un « nice-to-have »